Після кібератаки "Повітряна тривога" запрацювала по-новому: що потрібно зробити для доступу
Розробники мобільного застосунку запровадили авторизацію через «Дію».
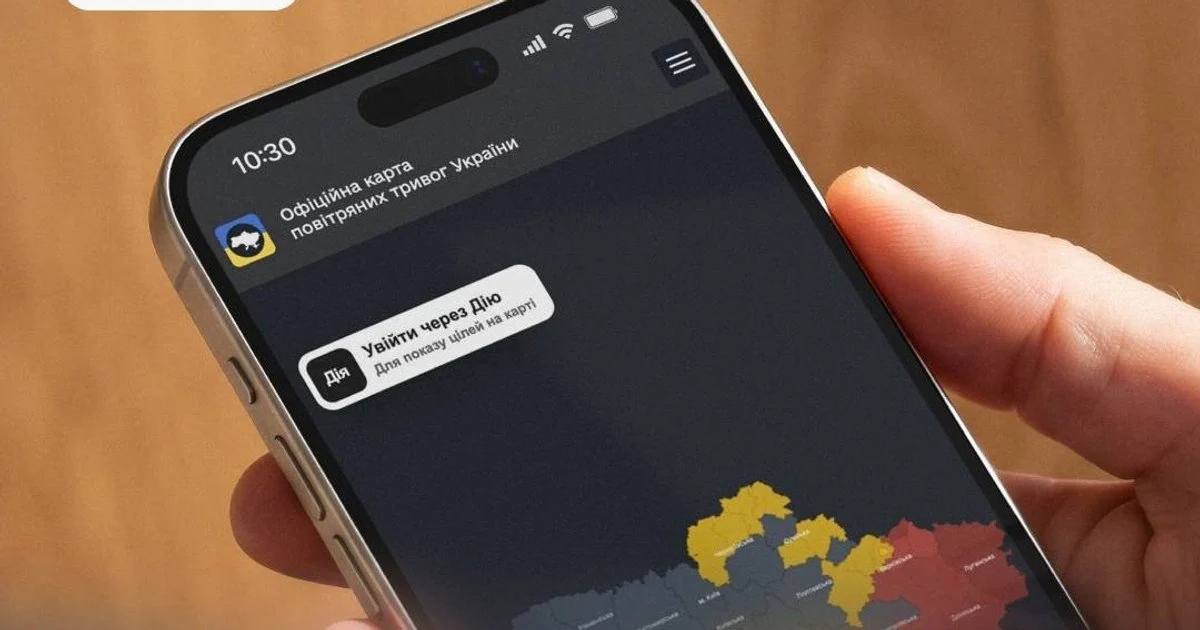
Застосунок "Повітряна тривога" / © Міністерство цифрової трансформації
В Україні відновив роботу застосунок «Повітряна тривога», який раніше зазнав кібератаки. Після перевірки системи та посилення її захисту розробники запровадили авторизацію через «Дію» для доступу до інформації про рух ворожих цілей.
Як повідомили в Міністерстві цифрової трансформації України, таке рішення ухвалили на вимогу Повітряних сил ЗСУ, щоб обмежити доступ до чутливих даних і не дозволити росіянам використовувати їх у військових цілях.
До відновлення роботи застосунку команди Ajax Systems і Stfalcon спільно з Мінцифрою провели аудит системи та посилили її захист на всіх рівнях. Одним із нововведень стала верифікація користувачів через «Дію».
У Мінцифри наголошують, що застосунок «Дія» не передає «Повітряній тривозі» персональних даних користувачів, а лише підтверджує факт проходження верифікації. Сам застосунок також не збирає та не зберігає особистої інформації.
Водночас авторизація через «Дію» потрібна не для всіх функцій. Користувачі й надалі можуть без неї отримувати сповіщення про повітряні тривоги, переглядати рівні небезпеки та шукати укриття на інтерактивній мапі.
У міністерстві закликали оновити застосунок «Повітряна тривога» через Google Play або App Store, а для доступу до інформації про рух ворожих цілей пройти авторизацію через «Дію».
Також українцям порадили довіряти лише перевіреній інформації про загрози, яку надають Сили оборони України.
Нагадаємо, пізно ввечері 1 листопада користувачі застосунку «Повітряна тривога» масово отримали фейкові сповіщення про ядерну, радіаційну, хімічну загрозу та вуличні бої. Через вороже втручання роботу сервісу тимчасово призупиняли.
Пов’язані теми